Preparar um notebook novo não precisa significar criar uma imagem do Windows, instalar programas manualmente e passar horas na bancada de TI. Com o Windows Autopilot device preparation e o Microsoft Intune, o equipamento pode sair da caixa, entrar no Microsoft Entra ID, ser registrado no Intune e receber os aplicativos essenciais durante a primeira inicialização.
Na prática, o usuário conecta o notebook à internet e entra com a conta corporativa. O restante da preparação é conduzido pela política definida pela TI. Isso ajuda a padronizar entregas, reduzir trabalho manual e acompanhar falhas quase em tempo real.
Antes de começar: confira os pré-requisitos
- Windows 11 compatível: versão 24H2 ou posterior; ou versões 23H2/22H2 com a atualização KB5035942 ou posterior.
- Microsoft Entra ID: o device preparation oferece suporte ao ingresso no Microsoft Entra ID.
- Licenciamento: use uma assinatura que forneça Intune e Microsoft Entra ID, e atribua a licença ao usuário que fará o registro.
- Registro automático: habilite o registro MDM automático do Windows no Intune.
- Rede: durante a OOBE, o notebook precisa alcançar os serviços de autenticação, Intune, Windows Update e demais endpoints indicados pela Microsoft.
A lista técnica completa está em Windows Autopilot device preparation requirements, na documentação oficial da Microsoft.
Como configurar no Intune
1. Crie os grupos de implantação
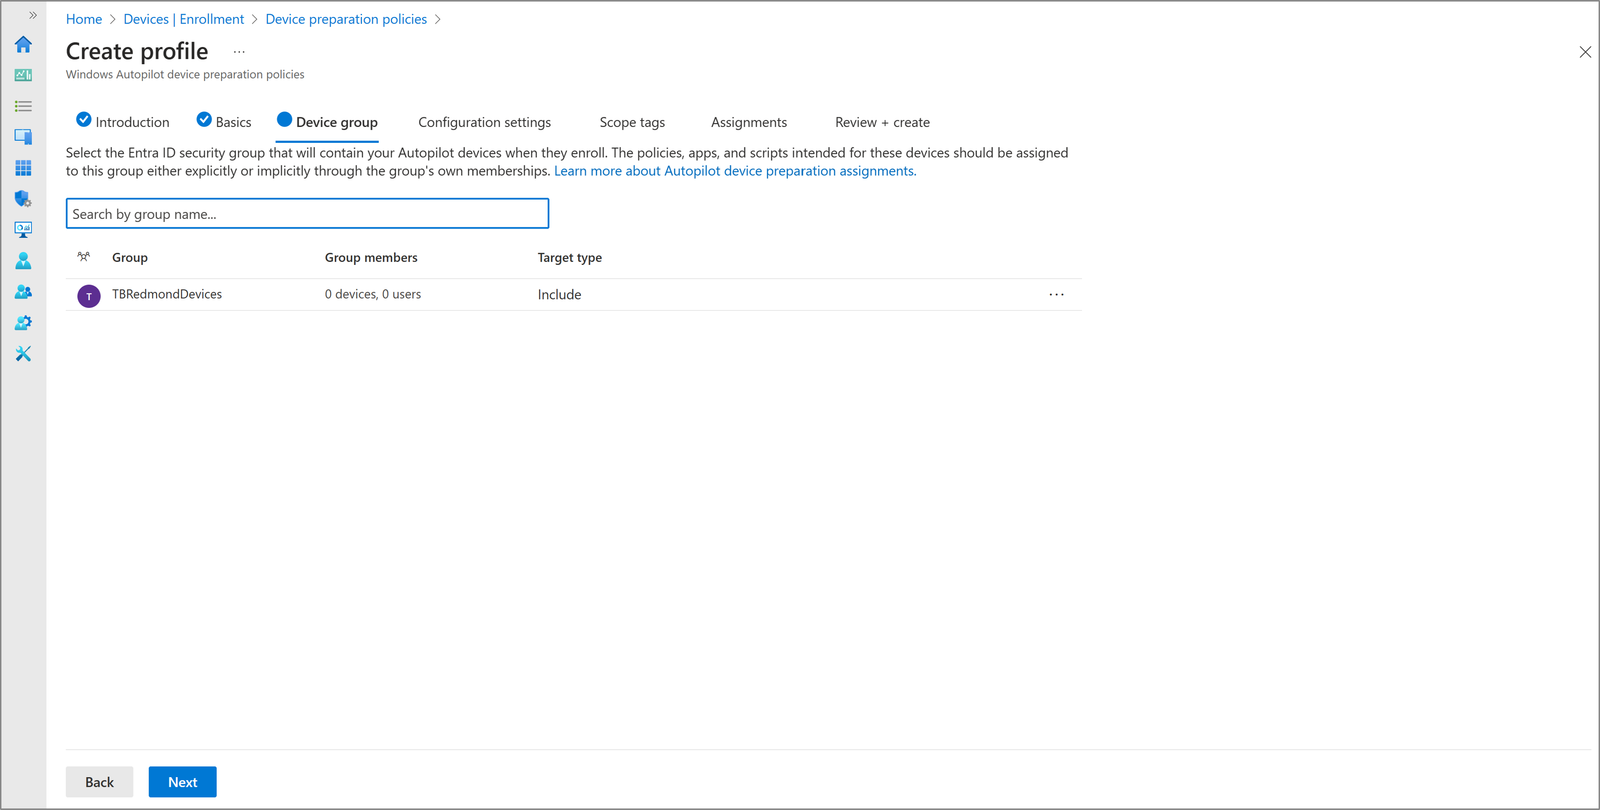
Crie um grupo de segurança atribuído para dispositivos. Ele receberá automaticamente os notebooks durante o registro e será o destino das políticas, aplicativos e scripts. Crie também um grupo de usuários para receber a política do Autopilot.
2. Atribua apenas os itens essenciais
Atribua ao grupo de dispositivos os aplicativos e scripts que o notebook precisa antes de chegar à área de trabalho. Depois, selecione esses mesmos itens dentro da política de device preparation. Atualmente, a Microsoft permite selecionar até 25 aplicativos e 10 scripts PowerShell durante a preparação.
Para scripts, configure a execução no contexto do sistema. Para aplicativos, prefira o contexto de sistema quando a instalação ocorrer antes de qualquer usuário entrar. Quanto menor e mais confiável for essa lista, menor o risco de uma instalação bloquear toda a entrega.
3. Crie a política do Windows Autopilot device preparation
No centro de administração do Intune, acesse Dispositivos > Windows > Registro > Políticas de preparação do dispositivo e selecione Criar > Controlado pelo usuário.
- Dê um nome claro à política, por exemplo APDP – Notebooks corporativos.
- Selecione o grupo atribuído de dispositivos criado anteriormente.
- Configure o modo controlado pelo usuário, implantação para um único usuário e ingresso no Microsoft Entra ID.
- Defina o usuário como padrão, a menos que exista uma justificativa para administrador local.
- Escolha um tempo limite realista, escreva uma mensagem de erro útil e habilite o link para diagnóstico.
- Selecione os aplicativos e scripts essenciais.
- Em atribuições, selecione o grupo de usuários e salve.
O tutorial detalhado e atualizado está em Create a Windows Autopilot device preparation policy.
4. Defina como confiar no notebook
Se a organização bloqueia o registro de dispositivos pessoais, use identificadores corporativos ou a associação de dispositivo. A associação vincula previamente o equipamento físico ao tenant, marca o dispositivo como corporativo e permite direcionar políticas ao próprio notebook, além de liberar personalizações adicionais da OOBE. Não é necessário usar os dois métodos ao mesmo tempo.
O que o usuário verá
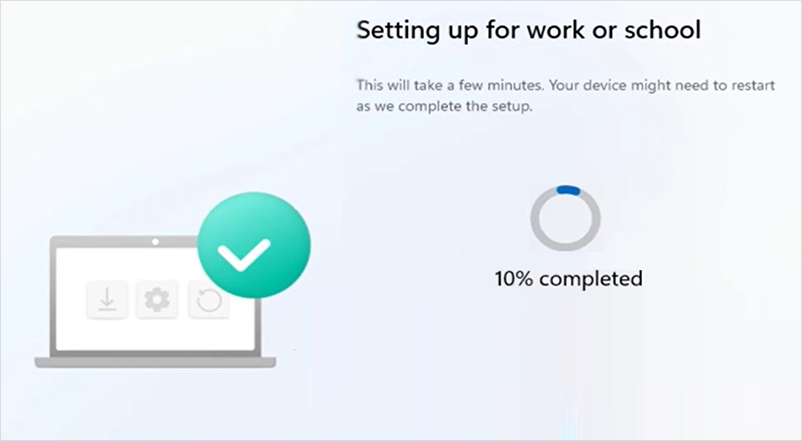
Ao ligar o notebook, o usuário escolhe idioma e rede quando solicitado e entra com a conta corporativa. O dispositivo ingressa no Entra ID, registra-se no Intune, instala a extensão de gerenciamento e aplica os aplicativos e scripts selecionados. A tela mostra o percentual de conclusão até liberar a área de trabalho.
Como acompanhar e solucionar falhas
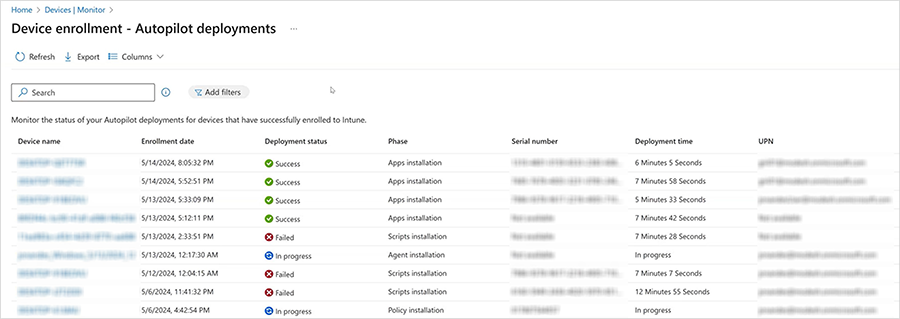
No Intune, acesse Dispositivos > Monitorar > Implantações de preparação de dispositivos do Windows Autopilot. O relatório informa status, fase, tempo de implantação, usuário, aplicativos e scripts. Se um item aparecer como ignorado, verifique se ele foi selecionado na política e atribuído ao mesmo grupo de dispositivos.
Dica prática: teste primeiro com um grupo pequeno e uma lista curta de aplicativos. Depois que o fluxo estiver estável, amplie a atribuição.
Como isso ajuda no dia a dia
- O notebook pode ser enviado diretamente ao colaborador, sem preparação manual extensa.
- A configuração fica repetível e documentada no Intune.
- Aplicativos e scripts essenciais são instalados antes do primeiro uso.
- O usuário pode permanecer sem privilégio de administrador local.
- A equipe de suporte acompanha cada fase e identifica rapidamente o componente que falhou.
Para um passo a passo completo, consulte o tutorial oficial do fluxo controlado pelo usuário e a página de relatórios e monitoramento.